
CYPRUS · Internal Audit & Risk Advisory
Internal Audit & Risk Management Compliance Services Cyprus: Independent Operational Oversight
Regulated financial entities in Cyprus are statutorily required to maintain independent internal audit mechanisms and robust risk management frameworks. As part of our comprehensive financial compliance and licensing services in Cyprus, CX Financia delivers specialized Internal Audit & Risk Management Compliance solutions, conducting mandatory annual internal audits, ICARA capital evaluations, DORA ICT risk assessments, and internal control reviews. Directed by Xenia Neofytou, Director of Regulatory Licensing & Compliance Governance, our team safeguards regulated firms against operational vulnerabilities.
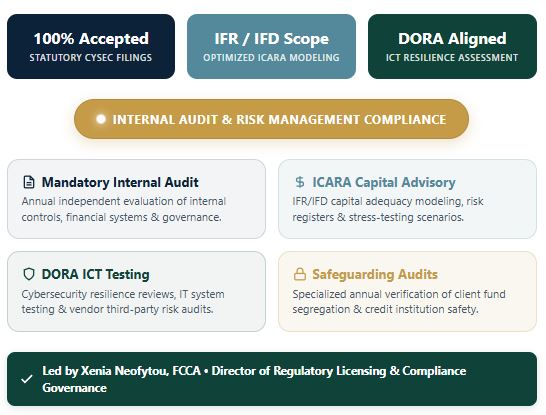
Strategic Audit & Risk Management Execution
Maintaining regulatory authorization under CySEC or the Central Bank of Cyprus demands objective, independent evaluation of operational controls, IT infrastructure, and financial solvency. Regulated firms must submit annual independent internal audit reports evaluating governance effectiveness, client fund safety, and cybersecurity resilience.
Executing thorough internal audits and risk assessments protects firms from operational failures, capital adequacy shortfalls, and regulatory penalties.
Regulated entity executives reviewing audit schedules should verify corporate reporting alignment. To evaluate tax and financial reporting structures, visit our Corporate Tax Advisory Services in Cyprus. For entities seeking ongoing governance alignment alongside internal audits, our team also provides dedicated regulatory compliance and AML advisory in Cyprus.
Our audit and risk practice provides comprehensive coverage across all statutory requirements:
- Mandatory Independent Internal Audit: Evaluating internal control mechanisms, accounting systems, governance structures, and regulatory reporting accuracy.
- ICARA Capital & Risk Modeling: Structuring Internal Capital & Risk Assessment (ICARA) models under IFR/IFD guidelines. To explore dedicated risk advisory, visit our Risk Management Compliance Advisory.
- DORA ICT Resilience Reviews: Testing IT systems, cybersecurity protocols, and vendor third-party risks under the EU Digital Operational Resilience Act across complex structures like CySEC CIF Investment Firms.
- Client Asset Safeguarding Audits: Conducting specialized annual evaluations on client fund segregation and safeguarding accounts.
WHAT WE DELIVER
Core Deliverables Checklist: Audit & Risk Support
We deliver thorough internal audit and risk assessment packages designed to meet CySEC and CBC expectations:
1. Annual Internal Audit Execution
- Conducting on-site and remote reviews of operational processes, compliance files, and IT infrastructure.
- Compiling formal Internal Audit Reports with clear recommendations for board approval and regulator filing.
2. Capital & Operational Risk Advisory
- Preparing ICARA risk registers, stress testing scenarios, and liquidity buffer evaluations.
- Designing DORA-compliant ICT risk policies and incident response frameworks.
WHY SUBSTANCE MATTERS
Audit & Risk Framework Matrix: Service Capabilities
| Parameter | Basic Audit Setup (High Risk) | Standard Local Law Firm | CX Financia Audit & Risk Framework |
Audit Depth | Superficial check failing CySEC internal control reviews | Legal review without technical operational and IT testing | Deep-dive operational, financial, and ICT audit by certified professionals |
ICARA Capital Modeling | Standard capital formulas ignoring stress testing scenarios | Financial review without regulatory risk modeling | Tailored ICARA stress testing built around specific operational risks |
DORA Readiness | Disregarding ICT vendor risks exposing firm to fines | Basic IT questionnaire filing without technical security checks | Complete DORA digital resilience assessment and vendor testing |
Compliance Reality Matrix: Basic Audit Setup vs. CX Advisory
| Parameter | Basic Audit Setup (High Risk) | Standard Local Law Firm | CX Financia Audit & Risk Framework |
Audit Depth | Superficial check failing CySEC internal control reviews | Legal review without technical operational and IT testing | Deep-dive operational, financial, and ICT audit by certified professionals |
ICARA Capital Modeling | Standard capital formulas ignoring stress testing scenarios | Financial review without regulatory risk modeling | Tailored ICARA stress testing built around specific operational risks |
DORA Readiness | Disregarding ICT vendor risks exposing firm to fines | Basic IT questionnaire filing without technical security checks | Complete DORA digital resilience assessment and vendor testing |
HOW ONBOARDING WORKS
Step-by-Step Implementation Workflow & Timeline
1
Scope Definition & Pre-Audit Diagnostic
Weeks 1-2
Reviewing current operational manuals, client files, and existing CySEC/CBC reporting history.
2
On-Site & Technical Operational Testing
Weeks 2-4
Testing internal controls, client asset segregation, compliance records, and IT security systems.
3
ICARA Risk Modeling & Stress Testing
Weeks 4-6
Evaluating capital buffers, operational risk exposures, and liquidity scenarios.
4
Draft Audit Report & Executive Review
Weeks 6–7
Presenting draft audit findings to senior management and Board of Directors.
5
Final Submission & Remediation Setup
Week 8
Issuing final Internal Audit Report for CySEC/CBC submission and establishing remediation plan.
CLIENT SUCCESS STORY
Comprehensive Audit Defense for an International Investment Firm
“CX Financia conducted our statutory internal audit, optimized our ICARA capital assessment, and identified operational improvements that strengthened our CySEC reporting.”
— Chief Operating Officer, Asset Management Firm

- 100% Regulatory Acceptance
Flawless submission of statutory annual audit reports. - Optimized Capital Reserves
Refined ICARA modeling preventing unnecessary capital locking. - Enhanced Digital Security
Implemented DORA-aligned ICT risk management controls.
ICPAC
ACCA
ANSWERS
Frequently asked Questions
FAQ JSON-LD schema: included via the Custom HTML block below — keep it in sync with these questions
Who is required to perform an annual internal audit in Cyprus?
All CySEC-regulated Investment Firms (CIFs), Fund Managers (AIFMs), Payment Institutions (EMIs), and CASPs must perform an annual independent internal audit.
What is ICARA reporting and who needs it?
ICARA (Internal Capital Adequacy and Risk Assessment) is mandatory for CIFs under IFR/IFD rules to ensure capital buffers match operational, credit, and market risks.
Where can statutory internal audit standards be verified?
Guidelines and statutory obligations are published directly by the Cyprus Securities and Exchange Commission (CySEC) and the Central Bank of Cyprus (CBC).
⚙ Custom HTML block below — FAQ JSON-LD schema (invisible on the live site). Keep it in sync if you edit the FAQs.
Ready to Secure Your Independent Internal Audit?
Speak directly with our audit team to schedule your statutory internal audit, refine your ICARA model, and comply with DORA.